

L’installation d’une caméra connectée rassure la plupart des propriétaires. Vous pensez surveiller votre salon à distance en toute confidentialité. La réalité technique montre souvent qu’un individu doté de compétences informatiques basiques accède à vos images en direct.
La vidéosurveillance IP souffre de failles béantes dès la sortie d’usine. Les constructeurs privilégient la facilité d’installation au détriment de la protection des données personnelles. Ce guide détaille les mécanismes qui rendent vos appareils vulnérables et les configurations réseau nécessaires pour verrouiller l’accès à votre domicile.
Vos caméras communiquent avec des serveurs que vous n’avez pas choisis
Le transfert automatique des flux vers des serveurs cloud situés hors d’Europe
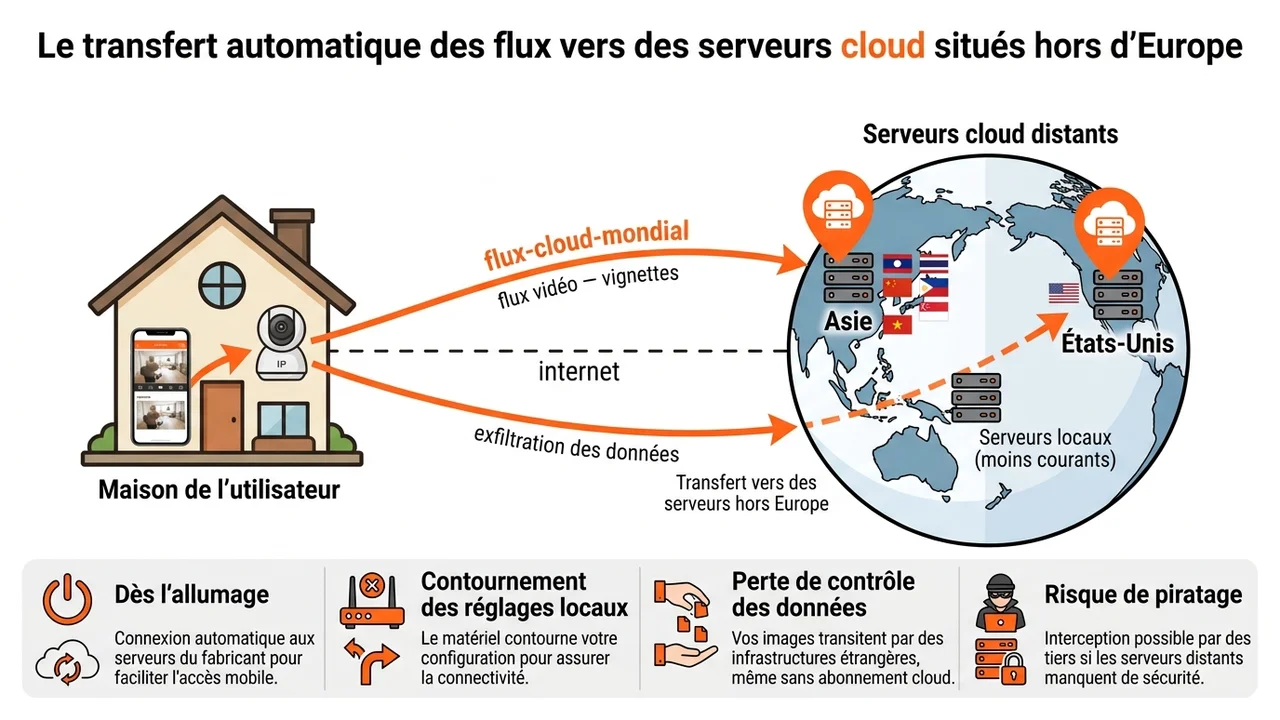
Dès l’allumage, la majorité des caméras IP domestiques se connectent aux serveurs du fabricant. Ce processus contourne vos réglages locaux pour faciliter l’accès depuis une application mobile. Vos images transitent ainsi par des infrastructures souvent localisées en Asie ou aux États-Unis.
Même si vous désactivez l’enregistrement cloud, le matériel continue parfois d’envoyer des vignettes ou des séquences vidéo. L’utilisateur perd totalement le contrôle sur la destination finale de ses données privées. Des pirates interceptent ces échanges lorsque les serveurs distants manquent de sécurisation.
Les failles critiques chez Hikvision et les vulnérabilités de Reolink
Certains géants du secteur laissent des portes dérobées béantes dans leurs équipements. Les modèles Hikvision ont subi une vulnérabilité permettant l’exécution de code à distance sans aucune authentification. Cette situation a d’ailleurs motivé une interdiction Québec déc. 2023 pour les entités gouvernementales.
Les produits Reolink présentent aussi des faiblesses régulières sur leurs protocoles de communication réseau. Un attaquant exploite ces brèches pour prendre le contrôle total de l’objectif et désactiver les alertes de mouvement. Vous devenez la cible d’espionnage dans votre propre maison.
Les risques de compromission sur les modèles domestiques TP-Link Tapo et Ezviz
Les gammes grand public comme TP-Link Tapo s’appuient sur des mots de passe simplifiés pour accélérer l’appairage Wi-Fi. Les scripts automatisés scannent le web en continu pour forcer ces accès faibles. Une fois le mot de passe deviné, le flux devient public.
Chez Ezviz, la gestion des identifiants cloud centralise les risques sur une seule plateforme. Si la base de données du fabricant subit une attaque, vos identifiants se retrouvent sur des forums pirates. Voici les principales méthodes utilisées par les attaquants pour compromettre ces modèles :
- L’attaque par force brute sur les interfaces d’administration web.
- L’exploitation des ports ouverts laissés par la fonction Universal Plug and Play (UPnP).
- Le vol d’identifiants croisés suite à des fuites sur d’autres services en ligne.
Le flux vidéo sort de votre réseau et manque de protection pendant son trajet
Ce que votre fournisseur d’accès à Internet peut analyser de votre trafic
Votre routeur achemine chaque seconde des paquets de données vers l’extérieur. Le fournisseur d’accès lit les métadonnées de ces échanges et identifie facilement l’utilisation d’une caméra. Il connaît les adresses IP de destination et le volume de bande passante consommé.
Cette transparence expose vos habitudes de vie à quiconque surveille la ligne. Une consommation de données nocturne indique qu’une caméra s’active sur détection de mouvement. Ces informations comportementales intéressent les cybercriminels pour planifier une intrusion physique.
L’absence de chiffrement TLS rendant les flux lisibles par des tiers
De nombreux fabricants omettent d’intégrer le protocole TLS pour sécuriser le flux vidéo. Les images voyagent en clair sur internet, lisibles via un simple lecteur multimédia. La récupération de l’URL de diffusion suffit pour visionner le direct.
Les clés de chiffrement, quand elles existent, restent parfois fixes et publiques dans le code source de l’application. Cette négligence annule tout l’intérêt de la protection cryptographique. N’importe quel pirate sur le même réseau public intercepte vos vidéos sans effort.
Le rôle clé d’un VPN sur routeur pour sécuriser les données en transit
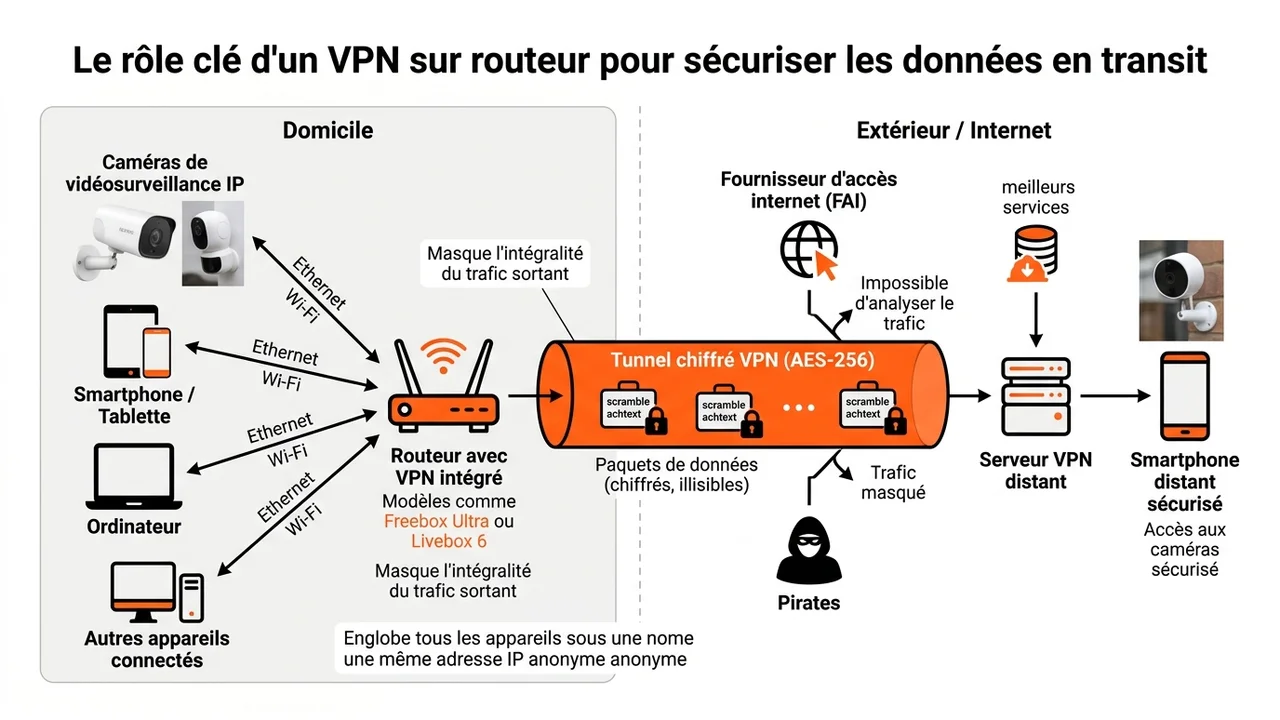
L’installation d’un tunnel chiffré directement sur le routeur masque l’intégralité du trafic sortant. Ce dispositif empêche votre fournisseur d’accès et les pirates d’analyser vos paquets de données. Les modèles récents comme la Freebox Ultra ou la Livebox 6 intègrent nativement des fonctions de serveur ou client VPN.
Un VPN routeur englobe tous les appareils de la maison sous une même adresse IP anonyme. Un comparatif détaillé des meilleurs services pour ce type de configuration est consultable ici. La connexion chiffrée AES-256 verrouille les communications entre votre domicile et votre smartphone distant.
Segmenter le réseau et compenser les failles qu’un VPN ne corrige pas
Isoler les caméras sur un réseau Wi-Fi secondaire dédié aux objets connectés
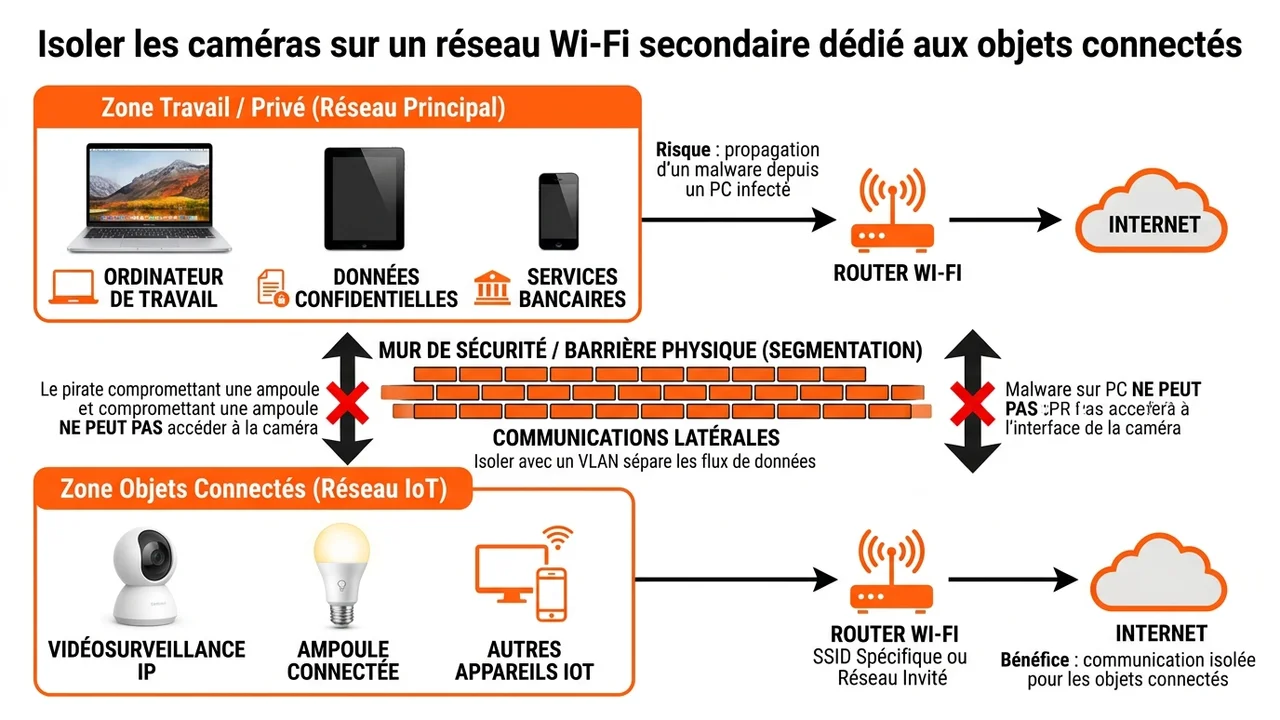
Le mélange des ordinateurs personnels et des caméras sur le même canal Wi-Fi facilite la propagation des attaques. Un malware téléchargé sur votre PC accède directement à l’interface de la caméra. La création d’un VLAN sépare physiquement les flux de données.
Vous devez basculer vos équipements de surveillance sur un réseau invité ou un SSID spécifique. Cette isolation bloque les communications latérales entre vos objets connectés IoT et vos appareils de travail. Le pirate qui compromet une ampoule connectée ne pourra pas rebondir vers la vidéosurveillance.
La combinaison indispensable entre segmentation réseau et tunnel VPN
Le cloisonnement interne ne suffit pas si les données sortent en clair sur internet. L’association d’un VLAN restrictif et d’un tunnel chiffré forme une barrière hermétique. Vous appliquez ainsi les principes fondamentaux pour sécuriser une maison connectée de bout en bout.
Cette double architecture garantit que les caméras communiquent uniquement avec votre serveur distant approuvé. Tout autre trafic suspect vers des adresses IP asiatiques ou russes subit un blocage immédiat. Votre réseau domestique devient invisible de l’extérieur.
Les vulnérabilités matérielles qu’un réseau privé virtuel ne pourra jamais bloquer
Le chiffrement réseau masque les données en transit, mais ne répare pas le code défectueux de la caméra. L’organisme américain NIST/CISA alerte régulièrement sur les composants physiques compromis dès la chaîne de montage. Recorded Future 2023 a documenté l’exploitation de puces d’encodage vulnérables par des groupes organisés.
Si le processeur de la caméra contient une porte dérobée matérielle, le pirate prend le contrôle avant même que le flux n’atteigne le routeur. Ce type d’attaque contourne toutes les protections logicielles externes. Voici les éléments matériels les plus ciblés lors des piratages :
- Les puces de traitement d’image qui intègrent des identifiants codés en dur.
- Les modules Wi-Fi low-cost vulnérables aux attaques de désauthentification.
- Les interfaces de stockage SD permettant l’extraction physique des clés de sécurité.
Le danger persistant des mots de passe par défaut et des firmwares obsolètes
Le maintien des identifiants d’usine annule l’efficacité de toute architecture réseau complexe. Les robots d’indexation comme Shodan répertorient chaque jour des milliers de caméras accessibles sans piratage technique. Le simple changement de ces accès bloque la majorité des intrusions opportunistes.
Le tableau suivant compare le comportement d’une installation standard face à une configuration durcie.
| Configuration standard | Configuration durcie |
|---|---|
| Mots de passe usine conservés | Identifiants uniques de 12 caractères |
| Réseau Wi-Fi principal partagé | Réseau VLAN dédié et isolé |
| Flux sortant lisible en clair | Trafic chiffré par un VPN routeur |
| Accès cloud propriétaire activé | Stockage local exclusif sur NVR |
L’absence de mise à jour du firmware laisse les failles connues ouvertes pendant des années. Les fabricants abandonnent souvent le support logiciel de leurs modèles après douze mois de commercialisation. Le remplacement d’un matériel obsolète reste la seule option viable face aux nouvelles méthodes d’attaque.